AI攻撃で、個人の資産が奪われる時代に!
 井口嘉則
ここ数週間、サイバー攻撃をめぐるニュースが相次いでいます。中国で開発されたAIツールを使った企業への攻撃、PHPの重大な脆弱性、そしてFXや株式の取引口座が不正に操作され、個人の資産が奪われるという事件まで起きました。被害を受けたGMOインターネットは、国に対して「能動的サイバー防御」の発動を要請するという、異例の対応を取っています。
今回は、これらの出来事を整理し、これから何が起こりそうか、そして会社として、個人としてどう備えればよいかをまとめてみました。
ーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーーー
【何が起きたのか①:中国製AI「ARTEX」による攻撃】
ARTEXは、中国で開発されたAIによる侵入テスト(ペネトレーションテスト)ツールです。本来はシステムの弱点を見つけて守るためのものですが、生成AIと連携して、脆弱性の探索から侵入までを自動で進めることができます。今年7月に公開され、10月には開発者が公開を停止しましたが、すでに改造版がネット上に広がっています。
GMOサイバーセキュリティ byイエラエの調査では、ARTEXを使った攻撃元が日本企業約20社を狙っており、そのうち8社が9〜10月に情報漏えいを公表していたことが分かりました。韓国でも、大手銀行などの金融機関から個人情報が流出し、ARTEXの悪用が疑われています。
【何が起きたのか②:PHPの重大な脆弱性】
10月21日には、多くのWebサイトで使われているプログラム言語PHPに、重大な脆弱性が見つかったことが公表されました。認証なしでサーバーを乗っ取られる恐れがあるもので、この脆弱性自体もAIを使って発見されたものでした。政府が事前の準備を呼びかけ、修正版の公開に合わせて、多くの企業や自治体のサイトが一時的にサービスを停止しました。
AIは、守る側にとっても攻める側にとっても、脆弱性を見つける強力な道具になっています。脆弱性が公表されてから攻撃されるまでの時間は、これまで以上に短くなると考えておくべきでしょう。
【何が起きたのか③:FX・株の口座から資産が奪われた】
最も衝撃的だったのが、GMOインターネットの「お名前.com デスクトップクラウド」への不正アクセスです。FXの自動売買用のサーバーサービスで、影響の可能性があるサーバーは2万6,739台にのぼります。サーバー内に保存されていた取引口座のログイン情報が持ち出され、利用者の口座が不正に操作されました。報道では、数百万円単位の損失を受けた利用者の声も伝えられています。
また、岩井コスモ証券でも、AIを悪用した攻撃によって、顧客の口座から意図しない売買注文が出される事案が起きました。
これまでのサイバー攻撃の被害は、主に「情報が漏れる」ことでした。それが今回、「個人の資産が直接奪われる」段階に入ったと言えます。
なお、GMOの事案がARTEXやPHPの脆弱性によるものかどうかは、現時点では公式に確認されていません。
【何が起きたのか④:GMOが「能動的サイバー防御」を要請】
GMOには攻撃者とみられる者から金銭の要求があり、応じなければ情報を公開する、口座への不正操作を続けるといった脅迫を受けています。GMOは支払いを拒否したうえで、10月24日、政府に対して今回の事案を能動的サイバー防御の「発動第1号」とするよう要請しました。
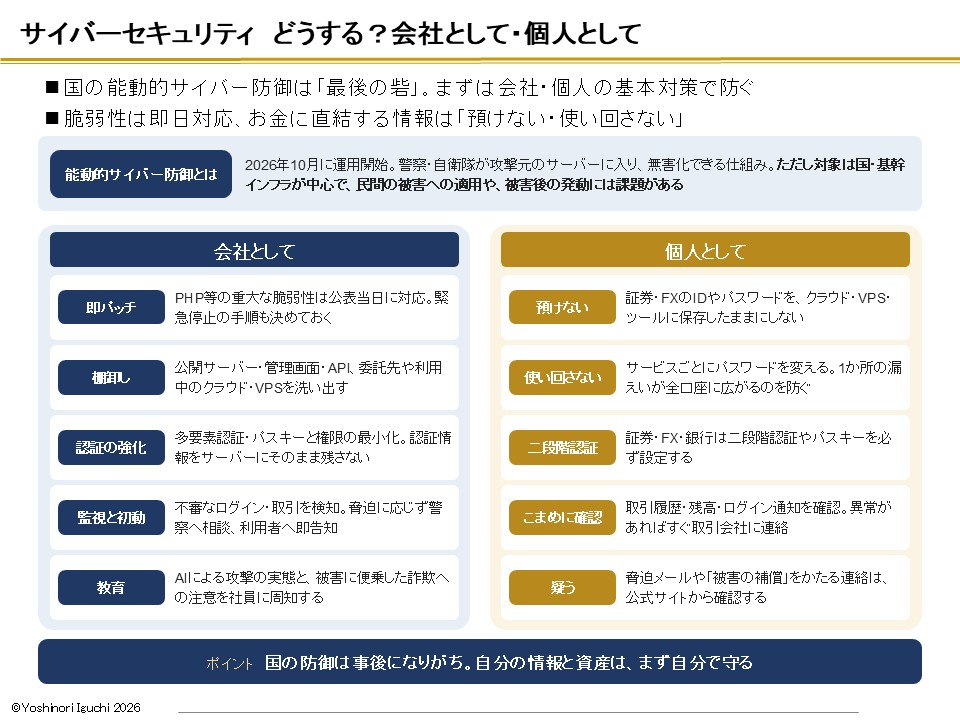
能動的サイバー防御は、今年10月に運用が始まった仕組みで、警察や自衛隊が攻撃元のサーバーに入り込み、無害化できるというものです。ただし、対象は国や基幹インフラが中心で、民間企業の被害に適用できるのか、被害が出た後に発動できるのかについては、課題があると指摘されています。
【これから起こりそうなこと】
1つ目は、AI攻撃の常態化です。改造版ARTEXのようなツールが出回り、安く、大量に攻撃を仕掛けられるようになります。
2つ目は、「お金に直結する情報」が狙われることです。取引口座のログイン情報や取引ツール、それらを置いたサーバーなど、資産を直接動かせる環境が標的になります。
3つ目は、脅迫型の攻撃が増えることです。情報の公開やランサムウェアをちらつかせ、企業と利用者の双方に金銭を要求する手口です。
4つ目は、国の関与が焦点になることです。民間の被害に対して、国がどこまで踏み込むのか。能動的サイバー防御のあり方が、これから議論になっていくでしょう。
【会社としてどうする?】
まず、PHPのような重大な脆弱性には、公表当日に対応できる体制を整えることです。緊急停止の手順も、前もって決めておく必要があります。
次に、自社の公開サーバーや管理画面、委託先や利用中のクラウドサービスを棚卸しし、どこに弱点があるかを把握しておくことです。
そのうえで、多要素認証やパスキーを導入し、権限を最小限にします。認証情報をサーバーにそのまま残さないことも大切です。
さらに、不審なログインや取引を検知する監視体制と、万一の際の初動手順を決めておきます。脅迫には応じず、警察に相談し、利用者には速やかに知らせることが基本です。
【個人としてどうする?】
個人としてできることも少なくありません。
証券やFXのIDやパスワードを、クラウドやツールに保存したままにしないこと。サービスごとにパスワードを変え、使い回さないこと。証券・FX・銀行の口座では、二段階認証やパスキーを必ず設定すること。そして、取引履歴や残高、ログイン通知をこまめに確認し、異常があればすぐに取引会社に連絡することです。
また、こうした事件の後には、「被害の補償」をかたる詐欺メールなども出回りがちです。不審な連絡は、必ず公式サイトから確認するようにしましょう。
【まとめ:自分の情報と資産は、まず自分で守る】
国の能動的サイバー防御は、いわば「最後の砦」です。しかし、国の対応はどうしても事後になりがちです。AIによって攻撃が速く、安く、大量になる時代だからこそ、会社としても個人としても、基本対策を徹底することが何より重要です。
自分の情報と資産は、まず自分で守る。今回の一連の事件は、そのことを改めて私たちに突きつけているように思います。
Follow me!